写真を見る人の手が空くのを待たずに新規口座を開けます。案件がどの段階で止まり、申込者がどこで離脱したかが分かり、顧客のIDカードのコピーは1か所にまとまって、誰が開いたかも記録に残ります。
AIアプリ開発に戻る
本人確認が必要な事業者 · 07 / 13
eKYC・デジタルIDによる本人確認
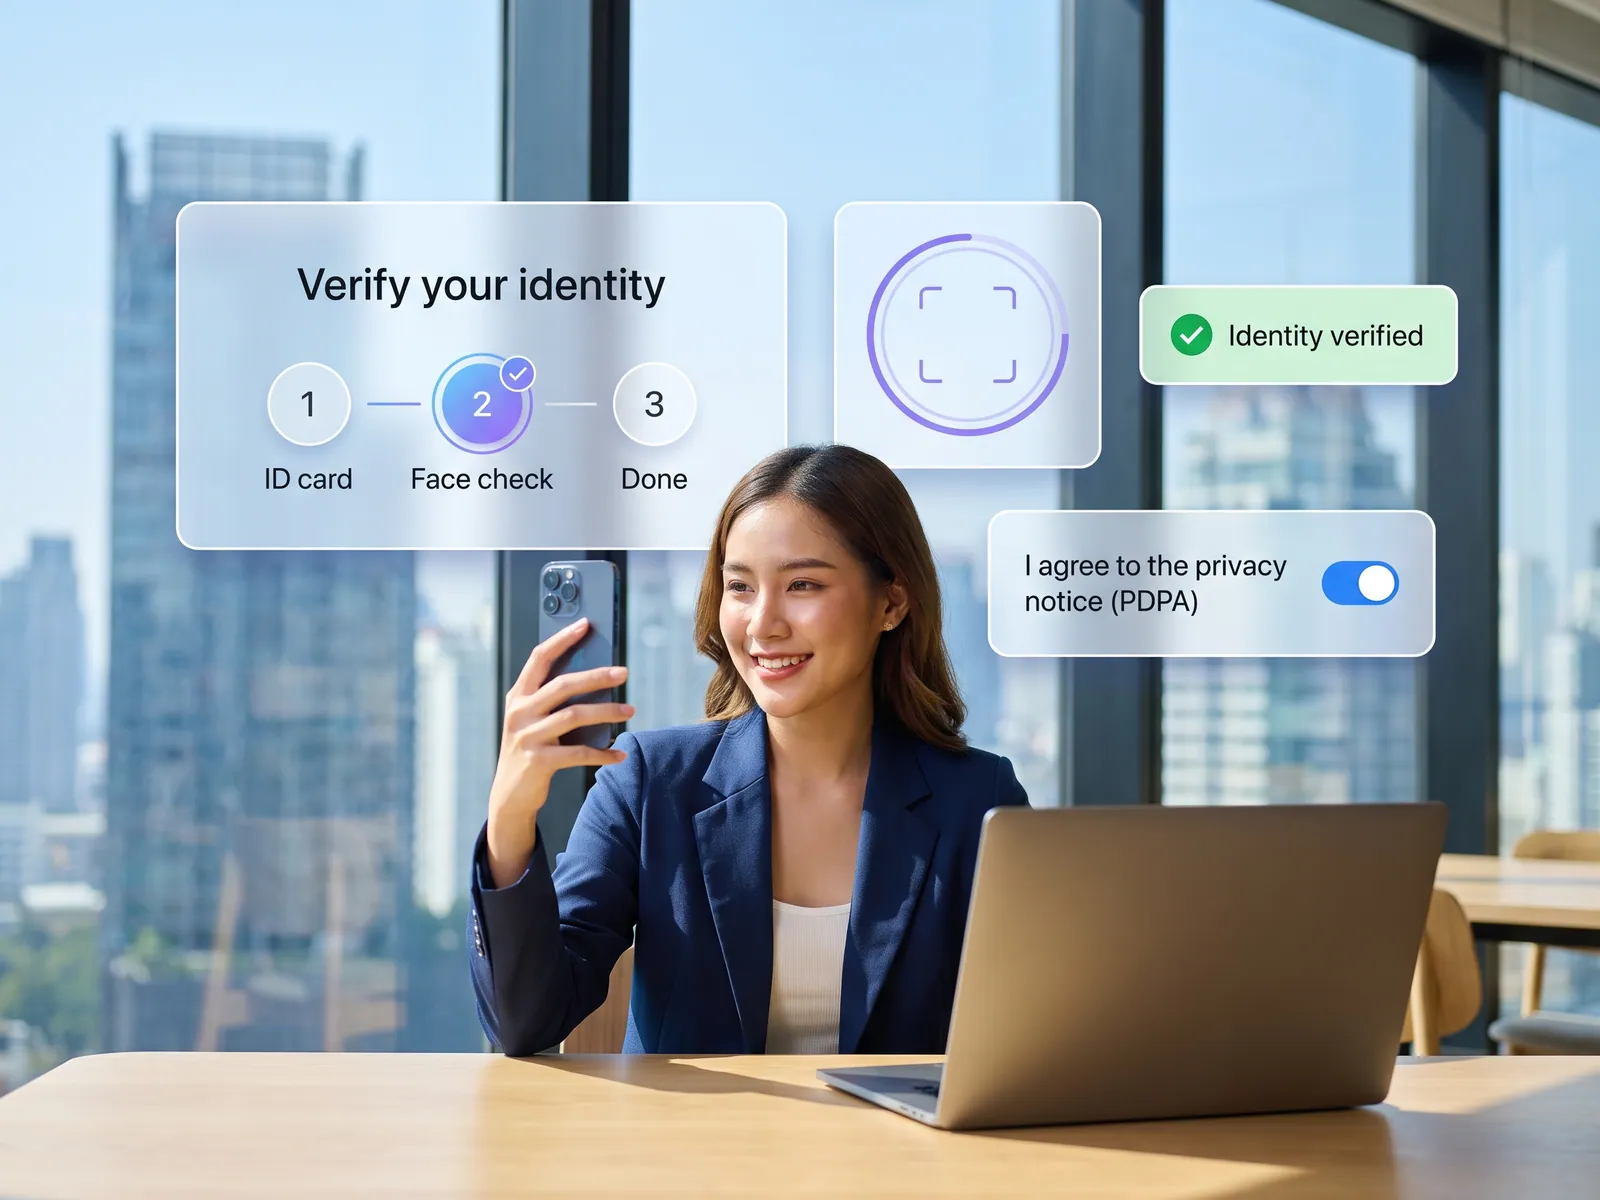
顧客は申し込みの時点で、自社のアプリやWebの中で本人確認を済ませます。IDカードを撮影して顔を券面の写真と照合し、口座は既存のシステムで開設されます。画像は暗号化して1か所に保管します。
 本人確認が必要な事業者
「お客さんがIDカードとセルフィーの写真をLINEで送ってきて、スタッフが同じ人かどうかを目で見て確かめています。IDカードのコピーはチャットとメールにたまる一方で、口座を開くまでに何日もかかります」
よくある課題
融資、リース、保険、投資プラットフォームなど、顧客が誰なのかを把握しなければならない事業者の多くは、今も昔ながらの方法で口座を開いています。顧客がフォームに記入し、IDカードの写真とカードを持ったセルフィーをLINEかメールで送ります。担当者は写真を1件ずつ開いて顔がカードと合っているかを確かめ、氏名とID番号を手でシステムに入力します。写真がぼやけていれば撮り直しを頼み、返信が遅ければ待つしかなく、1件に何日もかかります。画面から撮ったカードの写真や、似た顔の人が持つ他人のカードも、一日中写真を見ている担当者の目をすり抜けることがあります。
口座を開いた後も、IDカードのコピーと顔写真は社員のスマートフォンのチャット、メール、共有フォルダーに残ります。何部あるのか、誰が見たのか、いつ削除するのかは誰にも分かりません。本人確認に使う顔画像は生体データで、PDPAではセンシティブデータにあたり、原則として明示的な同意が必要です。スマートフォンを1台なくしたり、社員がチャットごと退職したりすれば、責任を負うのは事業者です。
解決の方法
私たちは、自社のアプリや申し込み用のWebサイトに本人確認の手順を組み込みます。顧客がスマートフォンでIDカードの表と裏を撮影すると、システムが氏名、ID番号、生年月日、有効期限、裏面のレーザーコード(Laser ID)を読み取ってフォームに入力し、顧客は確認と修正をするだけです。続いて画面の案内に従って顔を撮影します。生体検知で、本人の代わりにかざした写真、画面、マスクを見抜き、顔を券面の写真と照合します。支店に来た顧客なら、担当者がカードをリーダーに差し込み、ICチップから直接データを取り込みます。
公的な情報源との照合は、どの手段の利用を許可されているかで変わります。DOPAの許可を得た事業者は、カードが正常な状態かどうかを確認でき、顧客にThaIDで本人確認をしてもらい、自社のアプリに戻って申し込みを続けてもらうこともできます。タイ社会保険事務所のe-Self Serviceが2026年4月2日からThaIDでのログインしか受け付けていないため、ThaIDをすでに持っている人は多くいます。NDIDに加盟する金融事業者なら、顧客が本人確認を済ませた銀行アプリで確認できます。どの手段が使え、監督当局がどの方法を認めているかは、最初にお客様と確認します。
すべての確認を通った案件は、お客様が決めたルールに沿って先に進みます。顔照合のスコアが低い、氏名がカードと違う、期限切れ、生体検知の不合格など、一致しない点がある案件は、証拠を並べて確認キューに入ります。疑わしい案件をシステムが自分で承認や却下をすることはなく、承認、却下、追加書類の依頼は担当者が選び、誰がいつどんな理由で判断したかを記録します。確認済みのデータはAPIでコアシステムやCRMに入り、与信や引受の審査はこれまでの手順で進みます。顧客は撮影の前に同意し、画像は暗号化して自社のシステムに保管します。画像を開けるのは権限のある確認画面だけで、閲覧はすべて監査ログに残り、データは法律で定められた期間だけ保管して定期的に削除します。
仕組みの流れ
業務の入口
- 自社のアプリや申し込みWeb
- IDカードの写真やICチップ
- スマートフォンで撮った顔
- 利用できる場合はThaIDやNDID
AIが行うこと
- カードの記載内容を読み取る
- 生体検知と顔照合
- 公的な情報源でカード状態を確認
- 不一致の案件を確認キューへ
結果の届け先
- 不一致の案件を判断する担当者
- 口座を開設するコアシステムやCRM
- 顧客への状況のお知らせ
- 監査ログと同意記録
導入前と導入後
導入前
導入後
顧客がLINEでカードとセルフィーを送り、担当者が1件ずつ目で確認
システムが顔とカードを照合して生体検知も行い、担当者は不一致の案件だけを見る
カードのコピーがチャットとメールに残り、何部あって誰が見たか分からない
カードの画像は暗号化して1つのシステムに保管し、閲覧はすべて監査ログに残る
撮り直しと担当者の手が空くのを待って、口座開設に何日もかかる
すべての確認を通った顧客は誰も待たず、口座は既存のシステムで開設される
導入で得られるもの
- 01
IDカードの表裏を撮影すると記載内容を自動で読み取る申し込み画面(支店ではカードリーダーでICチップを読み取り)と、生体検知(ライブネスチェック)付きの顔撮影、券面写真との照合
- 02
許可を得ている事業者向けの公的な照合。タイ内務省地方行政局(DOPA)でのカード状態の確認、ThaIDでの本人確認、顧客自身の銀行アプリを使うNDID
- 03
一致しない案件だけが届く確認キュー。カード、顔、システムが疑わしいとした箇所を1画面に並べ、判断は担当者が行い、理由を毎回記録します
- 04
タイの個人情報保護法(PDPA)に基づく顧客ごとの同意記録。カードと顔の画像は暗号化して法律で定められた期間だけ保管し、誰がいつ誰のデータを見たかを監査ログに残します
- 05
確認済みのデータをAPIで既存のコアシステム、融資システム、CRMに送って口座をそちらで開設し、顧客にはアプリやLINEで状況をお知らせします
立場ごとのメリット
コアシステムやCRMとはAPIで連携し、システムの入れ替えは不要です。ThaIDやNDIDは各手段の条件に沿って接続し、本人確認の保証レベル(IAL)は監督当局の要件に合わせます。データは暗号化し、権限は役割ごとに設定し、アクセスはすべて監査ログに残します。自社のサーバーやクラウドにも導入できます。
担当者はチャットでカードの写真を1枚ずつ開いたり、ID番号を手で打ち込んだりしなくてよくなり、システムから回ってきた案件を判断するだけになります。顧客はチャットで誰かにカードの写真を送らずに、アプリの中で申し込みを終えられます。
向いている業種
融資・リース保険会社・保険ブローカー証券会社・ファンドのプラットフォーム貯蓄組合・信用組合SIM販売・通信事業者レンタル・マーケットプレイス
お使いのシステムと連携
ThaIDNDIDDOPAのカード状態確認スマートカードリーダー既存のコア・融資システムSalesforceLINE OA
開発プロセス
- 1
ヒアリング
要件・ユーザー・成功指標を定義し、着手前に範囲と価格を確定。
- 2
設計
UXとアーキテクチャを設計。プロトタイプ承認後に開発へ。
- 3
開発
AIで加速したスプリント。毎週デモ、シニアがレビュー。
- 4
テスト
合意した範囲に対してQA・セキュリティ・性能を検証。
- 5
公開・保守
本番リリース、チームトレーニング、月次保守プラン。