사진을 볼 사람이 시간이 날 때까지 기다리지 않고 신규 계좌를 엽니다. 건이 어느 단계에 멈춰 있는지, 고객이 어디서 이탈하는지 보이고, 고객 신분증 사본은 한곳에 모여 누가 열어 봤는지까지 기록됩니다.
AI 앱 개발 페이지로 돌아가기
고객 본인확인이 필요한 기업 · 07 / 13
e-KYC·디지털 ID 본인확인 시스템
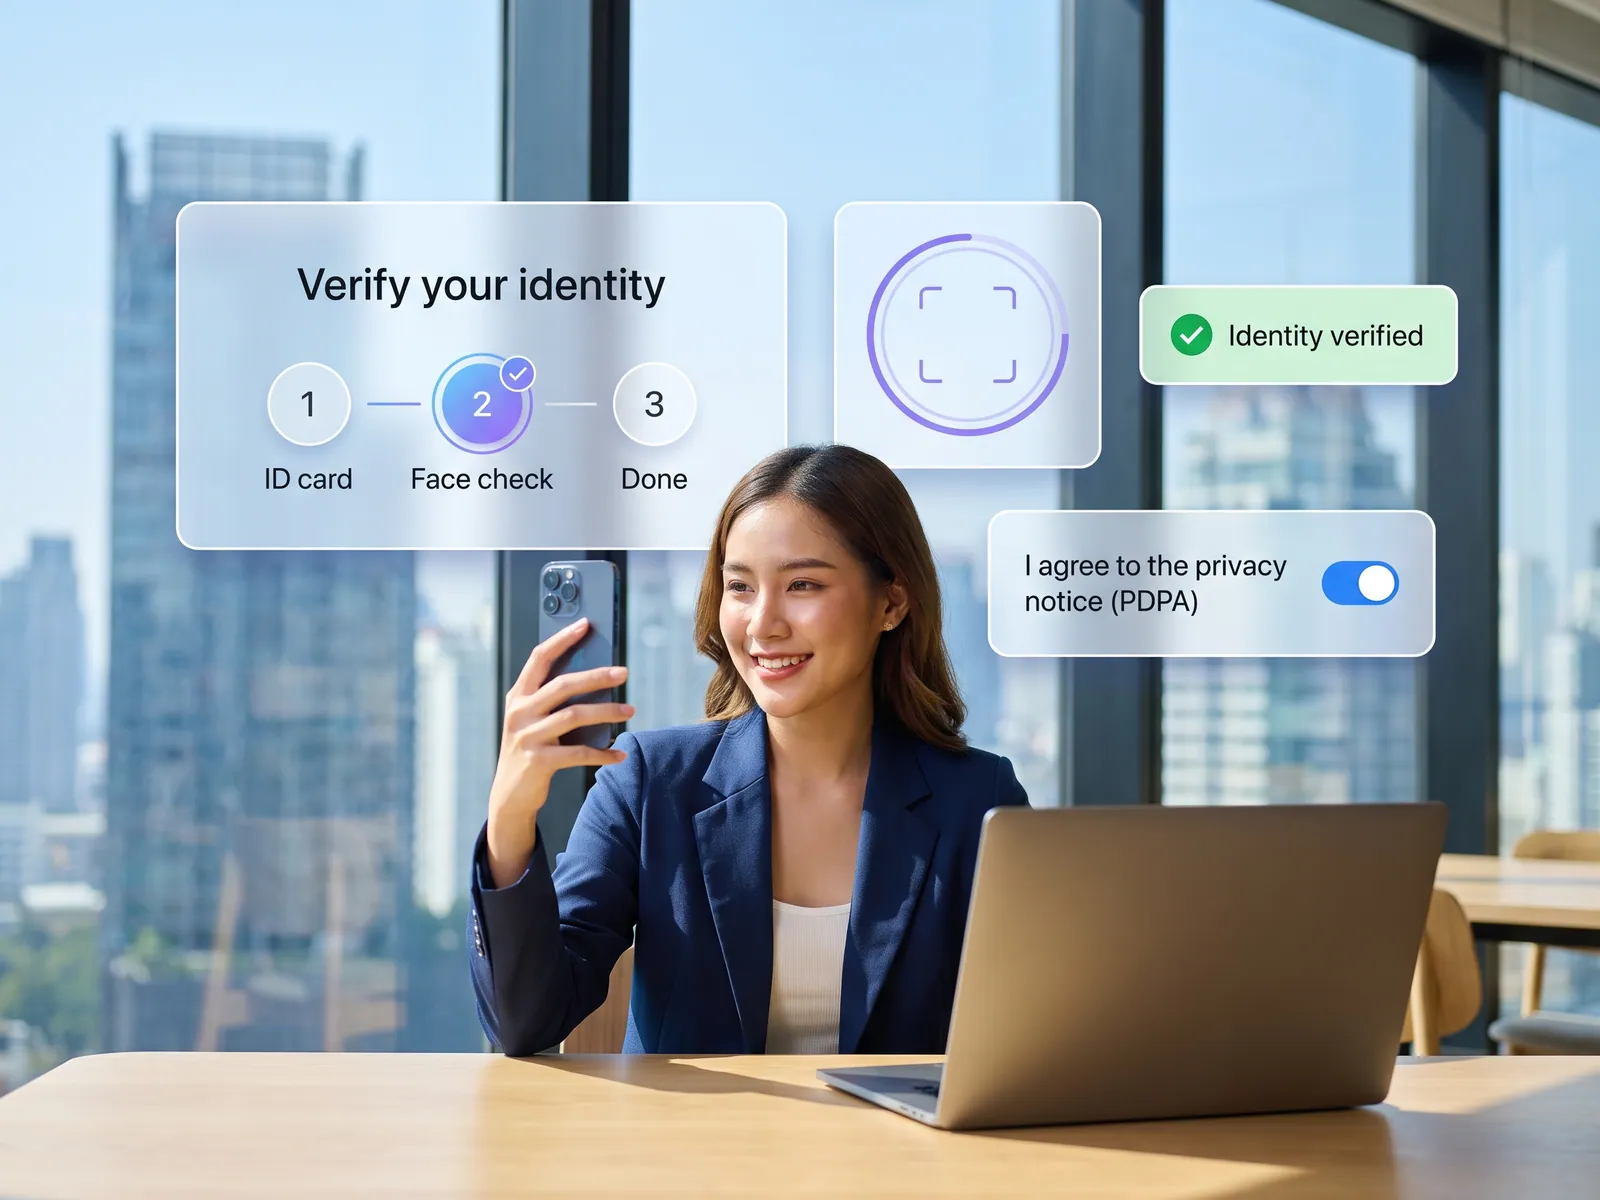
고객이 가입하는 순간 귀사의 앱이나 웹 안에서 본인확인을 마칩니다. 신분증을 촬영하고 얼굴을 신분증 사진과 대조하면 계좌는 기존 시스템에서 개설되고, 신분증 사진은 직원 채팅 대신 한곳에 암호화해 보관합니다.
 고객 본인확인이 필요한 기업
“고객이 신분증 사진이랑 셀카를 LINE으로 보내면 직원이 같은 사람인지 눈으로 확인해요. 신분증 사본은 채팅이랑 이메일에 잔뜩 쌓여 있고, 계좌 하나 여는 데 며칠씩 걸려요.”
자주 보는 문제
대출, 리스, 보험, 투자 플랫폼처럼 고객이 누구인지 반드시 알아야 하는 기업 대부분은 아직 예전 방식으로 계좌를 엽니다. 고객이 양식을 작성하고 신분증 사진과 신분증을 든 셀카를 LINE이나 이메일로 보내면, 직원이 사진을 한 장씩 열어 얼굴이 신분증과 맞는지 확인하고 이름과 신분증 번호를 직접 시스템에 입력합니다. 사진이 흐리면 다시 보내 달라고 해야 하고, 고객 답장이 늦으면 기다릴 수밖에 없어 한 건에 며칠이 걸립니다. 화면을 찍은 신분증 사진이나 얼굴이 비슷한 사람이 든 남의 신분증도, 하루 종일 사진을 보는 직원의 눈을 통과할 수 있습니다.
계좌를 연 뒤에도 신분증 사본과 얼굴 사진은 직원 휴대폰의 채팅, 이메일, 공유 폴더에 남습니다. 몇 부가 있는지, 누가 열어 봤는지, 언제 지울지 아무도 모릅니다. 본인확인에 쓰는 얼굴 이미지는 생체정보이고, PDPA는 이를 민감정보로 분류해 원칙적으로 명시적 동의를 받도록 합니다. 휴대폰 한 대를 잃어버리거나 직원이 채팅을 그대로 가진 채 퇴사하면, 책임은 기업이 집니다.
해결 방법
저희는 귀사의 앱이나 가입용 웹사이트 안에 본인확인 절차를 만듭니다. 고객이 휴대폰 카메라로 신분증 앞면과 뒷면을 촬영하면, 시스템이 이름, 신분증 번호, 생년월일, 만료일, 뒷면의 레이저 코드(Laser ID)를 읽어 양식에 채우고 고객은 확인하고 고치기만 하면 됩니다. 이어 화면 안내에 따라 얼굴을 촬영합니다. 시스템은 라이브니스 검사로 실제 사람 대신 내민 사진, 화면, 마스크를 잡아내고, 얼굴을 신분증 사진과 대조합니다. 고객이 지점에 오면 직원이 신분증을 카드 리더에 꽂아 칩에서 바로 데이터를 가져옵니다.
공식 데이터 출처와의 대조는 귀사가 어떤 채널의 사용을 허가받았는지에 따라 달라집니다. DOPA의 허가를 받은 기관은 신분증이 아직 정상 상태인지 확인할 수 있고, 고객이 ThaID로 본인확인을 한 뒤 귀사의 앱으로 돌아와 가입을 이어 가게 할 수 있습니다. 태국 사회보장사무소의 e-Self Service가 2026년 4월 2일부터 ThaID 로그인만 받기 때문에 ThaID를 이미 가진 태국인이 많습니다. NDID 회원인 금융기관은 고객이 예전에 본인확인을 마친 은행 앱으로 인증하게 할 수 있습니다. 귀사가 어떤 채널의 조건을 충족하는지, 감독기관이 어떤 방식을 인정하는지는 처음부터 귀사와 함께 확인합니다.
모든 항목을 통과한 건은 귀사가 정한 규칙에 따라 다음 단계로 넘어갑니다. 얼굴 대조 점수가 낮거나, 양식의 이름이 신분증과 다르거나, 신분증이 만료됐거나, 라이브니스 검사를 통과하지 못한 건은 증거를 나란히 붙여 검토 대기열에 들어갑니다. 시스템은 의심스러운 건을 스스로 승인하거나 거절하지 않습니다. 승인, 거절, 추가 서류 요청은 직원이 고르고, 모든 판단에 누가 언제 어떤 이유로 했는지가 기록됩니다. 확인된 데이터는 API로 코어 시스템이나 CRM에 들어가고, 한도 승인이나 보험 인수 심사는 귀사의 기존 절차를 따릅니다. 고객은 촬영 전에 동의하고, 이미지는 귀사 시스템에 암호화해 보관합니다. 직원은 권한에 따라 검토 화면에서만 열람할 수 있고, 모든 열람은 감사 로그에 남으며, 데이터는 법이 정한 기간만 보관한 뒤 주기적으로 삭제합니다.
시스템 작동 방식
업무가 들어오는 곳
- 귀사의 앱이나 가입용 웹
- 신분증 사진이나 칩
- 휴대폰 카메라로 찍은 얼굴
- 권한이 있을 때 ThaID·NDID
AI가 하는 일
- 신분증 내용 판독
- 라이브니스 검사와 얼굴 대조
- 공식 데이터 출처로 신분증 상태 확인
- 불일치 건을 검토 대기열로
결과가 도착하는 곳
- 불일치 건을 판단하는 직원
- 계좌를 여는 코어 시스템·CRM
- 고객에게 진행 상태 안내
- 감사 로그와 동의 기록
도입 전과 후
도입 전
도입 후
고객이 LINE으로 신분증과 셀카를 보내고 직원이 한 건씩 눈으로 확인
시스템이 얼굴과 신분증을 대조하고 라이브니스를 검사해 직원은 불일치 건만 확인
신분증 사본이 채팅과 이메일에 남고, 몇 부인지 누가 봤는지 모름
신분증 이미지는 한 시스템에 암호화해 보관하고 모든 열람은 감사 로그에 기록
사진을 다시 받고 직원이 시간이 날 때까지 기다려 계좌 개설에 며칠 소요
모든 항목을 통과한 고객은 기다리지 않고 기존 시스템에서 바로 계좌 개설
받게 되는 것
- 01
고객이 신분증 앞뒷면을 촬영하면 시스템이 기재 내용을 읽어 주는 가입 절차(지점에서는 카드 리더로 칩을 읽음), 그리고 라이브니스 검사를 거친 얼굴 촬영과 신분증 사진 대조
- 02
귀사에 권한이 있을 때의 공식 데이터 출처 대조. 태국 내무부 지방행정국(DOPA)의 신분증 상태 확인, ThaID 인증, 고객 본인의 은행 앱을 통한 NDID 인증
- 03
일치하지 않는 건만 직원에게 보이는 검토 대기열. 신분증, 얼굴, 시스템이 의심한 지점을 한 화면에 나란히 놓고, 판단은 사람이 하며 그 이유를 매번 기록합니다
- 04
태국 개인정보보호법(PDPA)에 따른 고객별 동의 기록. 신분증과 얼굴 이미지는 암호화해 법이 정한 기간만 보관한 뒤 주기적으로 삭제하고, 누가 언제 누구의 데이터를 열람했는지 감사 로그에 남깁니다
- 05
확인된 데이터를 API로 기존 코어 시스템, 여신 시스템, CRM에 넘겨 계좌는 그곳에서 개설되고, 고객은 앱이나 LINE으로 진행 상태를 안내받습니다
누가 무엇을 얻나
코어 시스템이나 CRM과는 API로 연결해 시스템을 바꿀 필요가 없습니다. ThaID나 NDID는 채널별 조건에 맞춰 연결하고, 신원 보증 수준(IAL)은 감독기관의 요구에 맞춥니다. 데이터는 암호화하고 권한은 역할별로 나누며 모든 접근을 감사 로그에 남깁니다. 귀사의 서버나 클라우드에도 설치할 수 있습니다.
직원은 채팅에서 신분증 사진을 한 장씩 열고 신분증 번호를 직접 치는 일을 그만두고, 시스템이 넘겨준 건만 판단합니다. 고객은 누구에게도 채팅으로 신분증 사진을 보내지 않고 앱 안에서 가입을 마칩니다.
적합한 업종
대출·리스보험사·보험 중개사증권사·펀드 플랫폼저축 협동조합·신용 협동조합SIM 판매·통신 사업자렌탈 플랫폼·마켓플레이스
지금 쓰는 시스템과 연동
ThaIDNDIDDOPA 신분증 상태 확인스마트카드 리더기존 코어·여신 시스템SalesforceLINE OA
개발 프로세스
- 1
탐색
요구사항·사용자·성공 지표 정의, 착수 전 범위와 가격 확정.
- 2
설계
UX와 아키텍처 설계, 프로토타입 승인 후 개발 시작.
- 3
개발
AI로 가속한 스프린트, 매주 데모, 시니어가 리뷰.
- 4
테스트
합의된 범위 기준으로 QA·보안·성능 검증.
- 5
출시 및 유지보수
운영 배포, 팀 교육, 월간 유지보수 플랜.