お金を払う前に、それぞれのAIプロジェクトが手元のデータで本当に実現できるかがわかります。社員が顧客データをどこに送っているのかと心配することもなくなります。
AIトランスフォーメーションに戻る
IT・データ · 06 / 13
IT・データ部門向けAIロードマップ
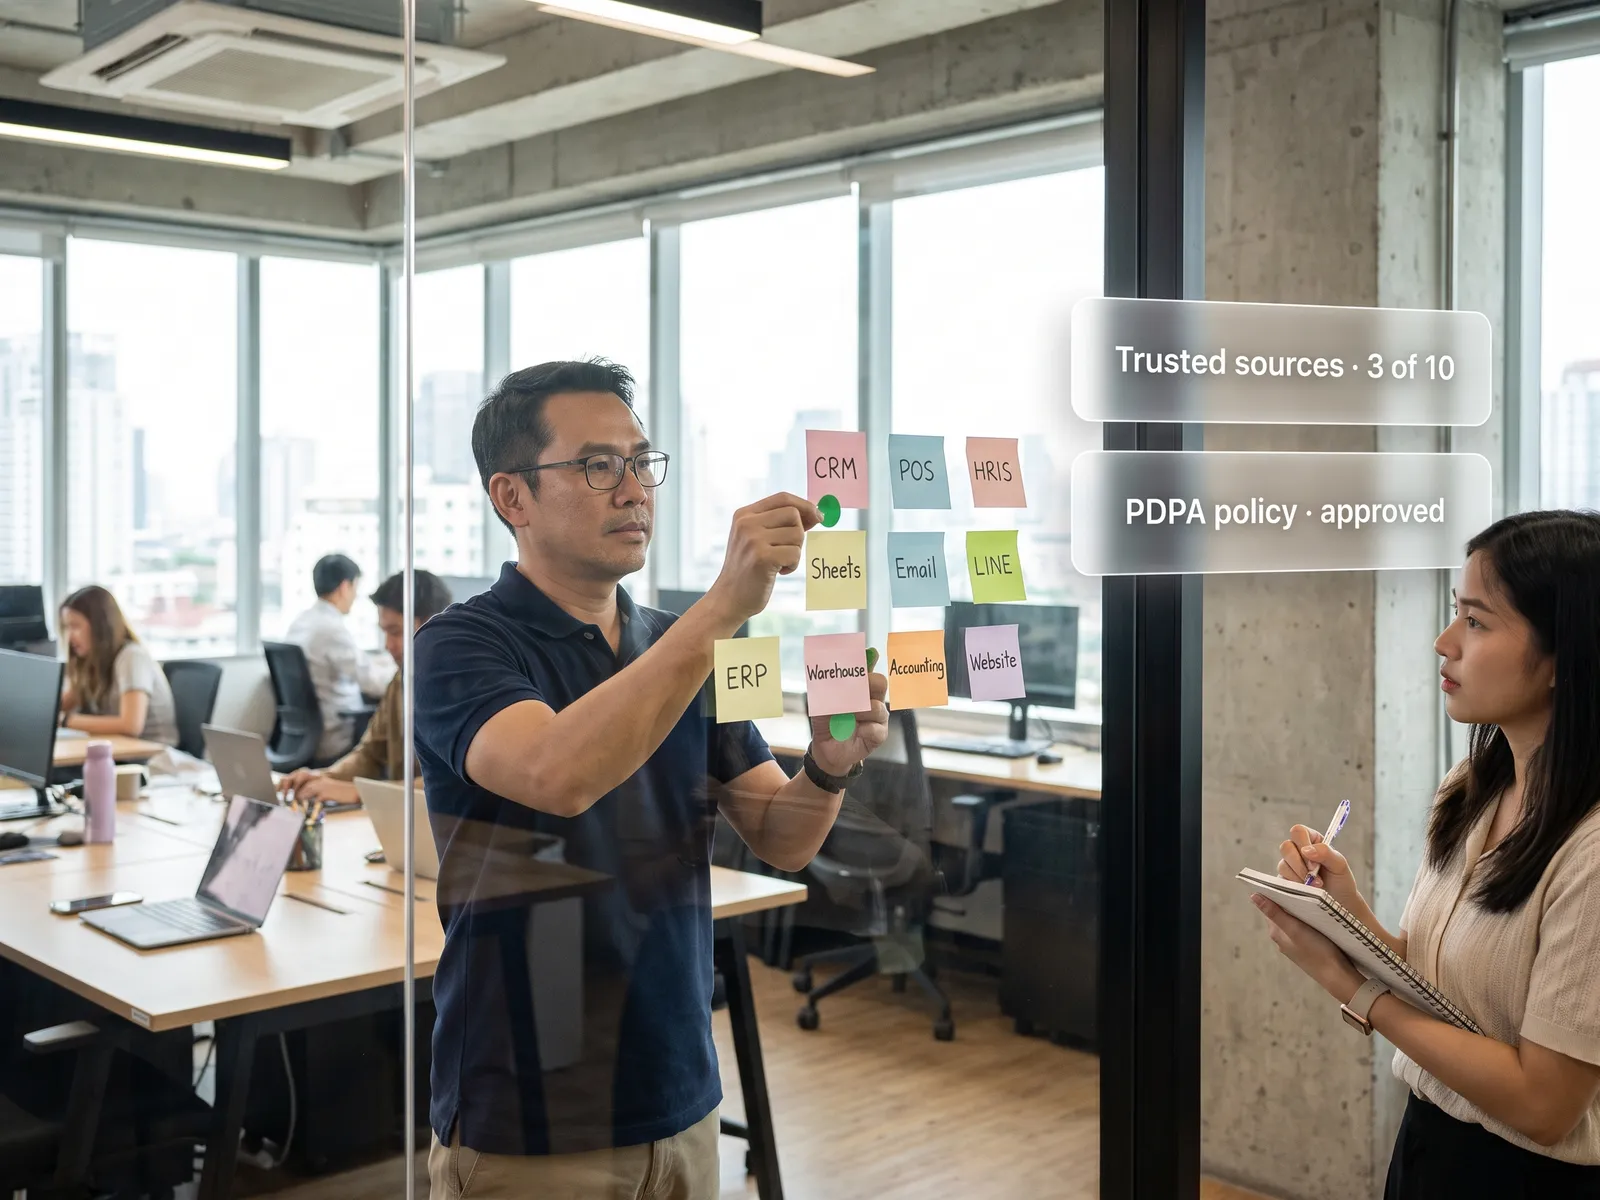
投資の前に、10のシステムにあるデータのどれが信頼できるかを把握します。タイの個人情報保護法(PDPA)に沿ったAI利用ポリシーを定め、特定のベンダーに縛られずにツールを選びます。
 IT・データ
「どの部署もAIを使いたがっているのに、データは10のシステムに散らばっていて、どれが信頼できるのか誰もわからない。PDPAも心配」
よくある課題
IT部門には、全部署からAIの要望が同時に届きます。営業はチャットボット、経理は請求書の読み取り、経営層は普段の言葉でデータに質問できる仕組みを求めています。ところが、どの要望にも必要なデータはERP、会計システム、CRM、各部署が独自に管理するExcelに散らばっています。同じ顧客の名前が3通りの表記で登録されていて、どれが正しいのかは誰にもわかりません。
その一方で、社員はすでに顧客データを一般向けのAIツールに自分の判断で貼り付け始めています。やってよいかどうかを決めたポリシーがないからです。IT部門は早く始めろという圧力とPDPAのリスクの板挟みになり、どちらにも手を回す時間がありません。
解決の方法
最初に、ITチームと一緒にシステムを1つずつ監査します。それぞれが何を保存しているか、APIやデータベースで接続できるか、データの持ち主は誰か、品質はどうかを確かめます。結果は1枚の全社データマップにまとめ、AIの要望ごとに、すぐに取り組めるのか、先にデータを整える必要があるのか、まだ手を付けるべきでないのかを示します。
AI利用ポリシーは法務部門と一緒に書き、どの種類のデータなら一般向けのツールを使ってよく、どれは会社のシステムを通すべきかを、社員が読んでそのまま守れるルールにします。一緒に作る最初のシステムは、整理済みの共通データ層です。他部署は1か所からAIをつなげられ、ITチームはすべてのアクセスを把握できます。
新しいデータへのアクセスを開くかどうか、どのツールを選ぶかは、引き続きITチームと経営層が決めます。私たちはクラウドとオンプレミスの両方について、ベンダーごとの価格と制約を添えて選択肢を示し、最終的な選択はお客様にお任せします。
仕組みの流れ
業務の入口
- ERP、CRM、会計システム
- 各部署のファイルとExcel
- 全部署からのAIの要望
- ITチームと法務部門へのヒアリング
AIが行うこと
- 全システムを調べデータ品質を評価する
- PDPAに沿ったAI利用ポリシーを書く
- 要望を順位付けし90日ロードマップを納品する
- 共通データ層を一緒に作る
結果の届け先
- 全社のデータマップ
- 社員が守れるポリシー
- 監査ログ付きの共通データ層
- 新しい要望を自分で評価できるITチーム
導入前と導入後
導入前
導入後
全部署が同時にAIを求め、ITはどれから始めるか決められない
すべての要望に順位があり、先に準備すべきことがわかる
同じデータが10のシステムにあり、どれが正しいかわからない
データマップと、正式とするデータがある
社員がルールのないまま一般向けAIに顧客データを入れている
どのデータをどこで使えるかのポリシーが明確で、アクセスはすべて記録される
導入で得られるもの
- 01
社内のすべてのシステムについて、何を保存しているか、どの経路で取り出せるか、どのデータが信頼でき、どれが重複や矛盾を抱えているかを調べるAIレディネス監査
- 02
どの種類のデータを社外に出してよく、どれを社内に留めるか、誰が承認するか、PDPAの条件をどう満たすかを定めた全社のAI利用ポリシー
- 03
全部署からのAIの要望を投資対効果とデータの準備状況で順位付けし、先に整えるべきデータを示した90日ロードマップ
- 04
一緒に作る最初のシステム:他部署がすべてのシステムの権限を申請しなくてもAIをつなげる共通データ層と、誰がいつ何を取り出したかの監査ログ
- 05
クラウドとオンプレミスの両方から適合性と価格で選んだツールとモデルの提案と、ITチームが新しい要望を自分で評価できるようにするワークショップ
立場ごとのメリット
どのシステムにもまず読み取り専用でつなぎ、既存のシステムには触れません。共通データ層は自社のクラウドにもオンプレミスにも設置でき、今のActive Directoryで認証し、データの取り出しはすべて記録します。
AIを使いたい部署は、4つのシステムに権限を申請する代わりに1か所にデータを頼めます。ITチームには、どんな要望なら対応できるかの答えがあらかじめ用意されています。
向いている業種
5つを超えるシステムを使う組織ITを本社で一元管理する企業グループ病院・金融機関メーカー・多店舗の小売業初めてのAIプロジェクトを準備している企業
お使いのシステムと連携
SAPOracleMicrosoft 365Google WorkspaceActive DirectorySnowflakeとBigQueryPower BI
開発プロセス
- 1
ヒアリング
要件・ユーザー・成功指標を定義し、着手前に範囲と価格を確定。
- 2
設計
UXとアーキテクチャを設計。プロトタイプ承認後に開発へ。
- 3
開発
AIで加速したスプリント。毎週デモ、シニアがレビュー。
- 4
テスト
合意した範囲に対してQA・セキュリティ・性能を検証。
- 5
公開・保守
本番リリース、チームトレーニング、月次保守プラン。
AIトランスフォーメーションのほかの解決策
サービス全体を見る 経営層・財務 経営層・財務部門向けAIロードマップ 営業部門 営業部門向けAIロードマップ 生産・オペレーション 生産・オペレーション部門向けAIロードマップ 人事 人事部門向けAIロードマップ マーケティング マーケティングチーム向けAIロードマップ AIを全社に広げる組織 AI定着を支えるFDE(Forward Deployed Engineer) 工場・メーカー 工場向けAIロードマップ 病院・クリニックグループ 医療機関向けAIロードマップ 銀行・保険・証券 金融機関向けAIロードマップ 多店舗の小売業 小売業向けAIロードマップ 物流会社 運送・倉庫向けAIロードマップ 同族企業・中小企業 限られた予算で始めるAIロードマップ