
- 自動化の仕組みは、誰にも数えられないまま社内のあちこちで増えていきます。やがて、いま何が動いているのか誰も答えられなくなります。
- 次の1つを追加する前に、台帳が必要です。何があり、誰が管理し、どんなデータを使い、いくらかかっているかを記録します。
- どの仕組みにも停止ボタンを用意し、システムが使えないときの代わりの業務手順も決めておきます。
1. エージェントの乱立(Agent Sprawl)は、人に代わって動くシャドーIT
同じことは以前にも起きています。各部署がこっそりソフトウェアを契約して使い始め、データがどこにあるのか会社が把握できなくなった時期です。今回はもっと速く進みます。自動化の仕組みを1つ作るのに、1時間もかからないからです。
従来のSaaSツールはデータを保存するだけだったかもしれませんが、エージェントはAPIを呼び出し、メッセージを送り、レコードを書き換え、止まらずに動き続けます。台帳がなければ、誰が作ったのか、どんなデータを使っているのか、まだ必要なのかが会社にはわかりません。責任者(スポンサー)が退職したあとも、エージェントが認証情報とスケジュールを保ったまま動き続けることがあります。
エージェントが別のエージェントを呼び出すようになると、リスクはさらに大きくなります。1か所の誤りがワークフロー全体に広がるからです。たとえば、データの要約を間違えると、価格や顧客へのメッセージまで間違ってしまいます。最終的な結果だけを確認していては、こうした誤りは止められません。連鎖全体を管理の対象にします。
2. エージェントの台帳とライフサイクルをつくる
いま、会社に自動化の仕組みがいくつあり、それぞれの責任者が誰で、どれがまだ使われているか、答えられるでしょうか。答えられないなら、それが最初に取りかかる仕事です。
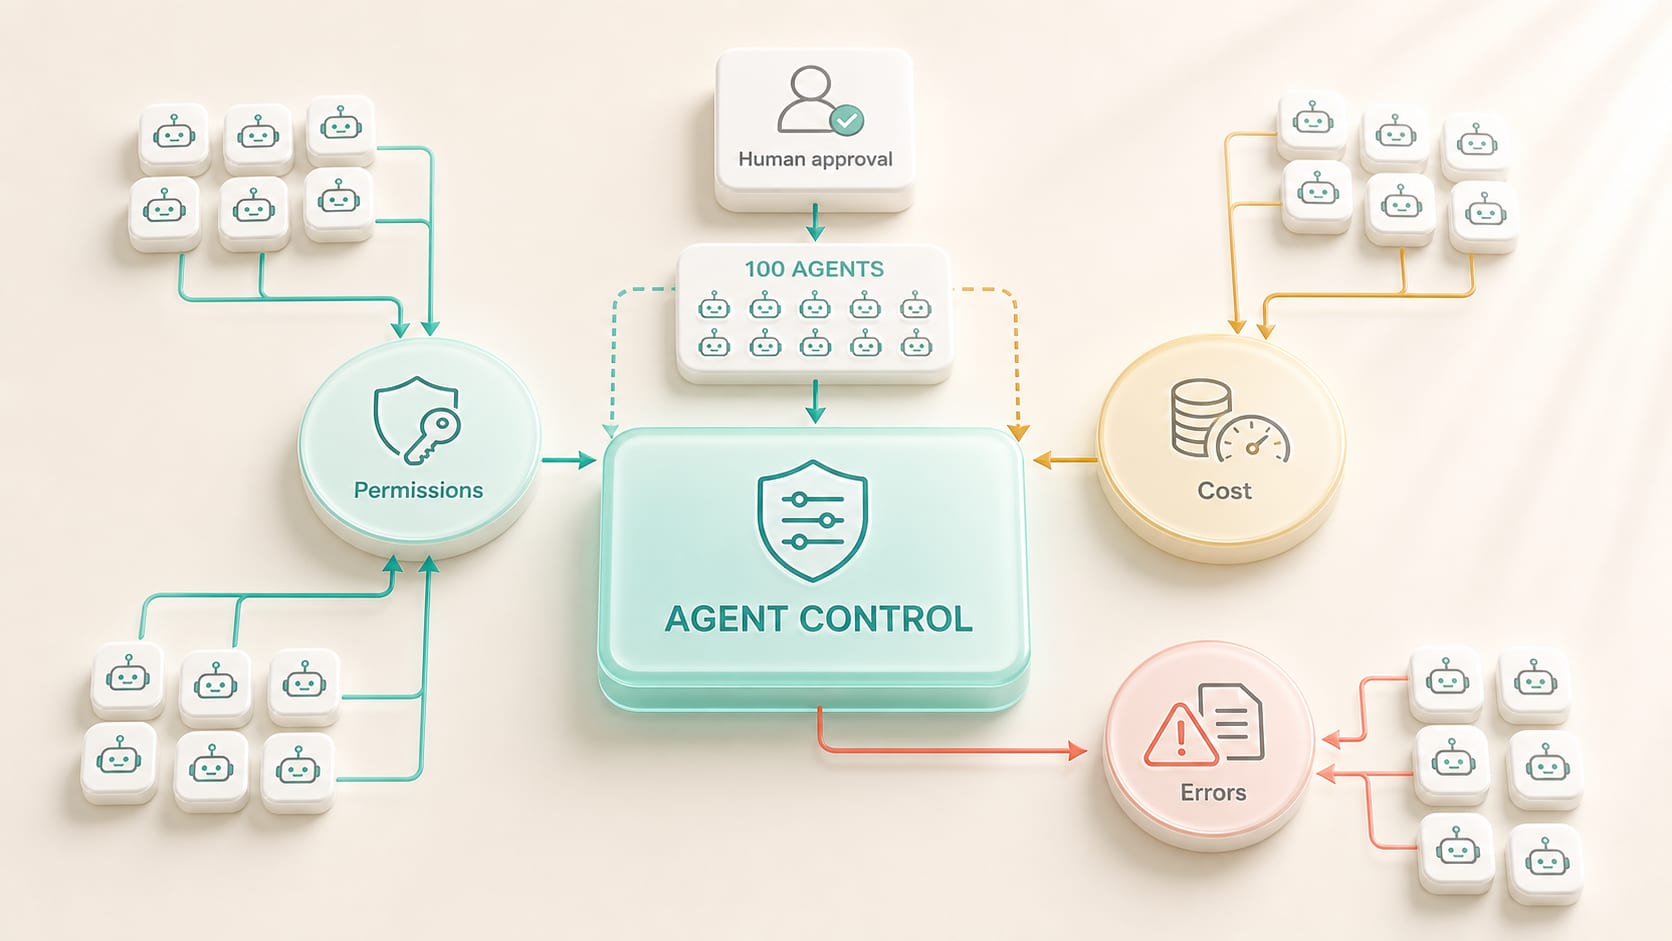
開発チーム向け · 技術指標
カタログ(Catalog)は検索でき、ID管理とつながっている必要があります。オーナー、スポンサー、バージョン、モデル、ナレッジ、ツール、環境、KPI、コスト、依存関係を記録します。ステータスにはDraft、Testing、Approved、Suspended、Retiredを用意し、承認の証跡も残します。
開発チーム向け · 技術的な詳細
チームがユースケースを提案できる受付プロセスを設け、新しいエージェントの作成を認める前に、既存のエージェントで足りないかを確認します。共通のテンプレートとコネクターを使えば、重複が減ります。有効期限も設定します。使われていない場合やスポンサーが継続を確認しない場合は、システムが自動で権限を絞るか停止します。
| ライフサイクル | 管理策 | 証跡 |
|---|---|---|
| Create | 目的、スポンサー、リスク | 台帳への登録と設計書 |
| Test | 評価、レッドチーム | テストレポート |
| Run | ID、ログ、予算 | ダッシュボード |
| Change | バージョン管理+再評価 | リリース記録 |
| Retire | 権限の取り消し、データの書き出し、削除 | 終了の証跡 |
3. エージェントには社員と同じくIDを与え、ガードレールはより厳しくする
開発チーム向け · 技術的な詳細
共有アカウントは使いません。専用のIDを作り、どの操作がどのエージェントから来たのかをたどれるようにします。責任を負うスポンサーを決め、権限は最小権限の原則で与えます。ユーザーの代理として動くエージェント(Acting-on-behalf-of)と、セッションに人がいない状態で動く自律型エージェント(Autonomous Agent)は区別します。
開発チーム向け · 技術的な詳細
期限付きのアクセス、承認、条件付きポリシーを使います。エージェントが読むのは、そのタスクに必要なデータだけです。連携を楽にするためだけに管理者権限を与えてはいけません。シークレットはVaultに保管し、ローテーションできるようにします。スポンサーが異動したら、担当の引き継ぎかエージェントの停止が自動で行われるようにします。
4. 管理しすぎず、ゆるすぎないようにリスク区分を決める
- Tier 1(補助):機密でないデータを読み、下書きを作ります。毎回人が確認します。
- Tier 2(社内システムへの操作):元に戻せる形で社内システムに書き込みます。抜き取りチェックとログを用意します。
- Tier 3(社外や重要事項への影響):人に連絡する、重要なデータを変更する、お金に影響するといった操作です。承認とSLAが必要です。
- Tier 4(影響の大きい領域):採用、与信、健康、法律、安全に関わるものです。本格的な影響評価と専門家の関与が必要です。
開発チーム向け · 技術的な詳細
リスク区分によって、評価、監視、承認の方法と、アクセス権を見直す頻度が決まります。会議の要約に、融資の承認と同じ手続きを踏ませる必要はありません。ただし、どの区分でも責任者と、使ってよいデータは決めておきます。
5. エージェントの判断と行動を追えるオブザーバビリティ
開発チーム向け · 技術的な詳細
ログには、リクエスト、計画、ツールの呼び出し、データソース、ポリシーによる判定、人の承認、結果をひとつながりで記録します。トレースIDを使って、複数のエージェントにまたがる処理を追跡します。機密データは必要以上に残さず、保存期間はリスクに応じて決めます。
開発チーム向け · 技術的な詳細
ダッシュボードには、成功、例外、レイテンシ、コスト、ポリシー違反、結果を表示します。エージェントがいつもと違うパターンで動いたとき、ツールを異常に多く使ったとき、品質がドリフトしたときにはアラートを出します。リリースのたびに、サンプルを抜き出して再実行(リプレイ)し、ゴールデンケースでテストします。
重要な操作には、あとから説明できる控え(Explainable Receipt)を残します。何を、いつ、誰の代わりに行い、どのデータとポリシーを使ったのか、どうすれば元に戻せるのかを記録したものです。サポートにも監査にも役立ち、利用者の信頼にもつながります。
6. エージェント向けのFinOpsでコストを管理する
開発チーム向け · 技術的な詳細
複数の段階を踏むエージェントは、モデルやツールを何度も呼び出すことがあります。予算の上限は、タスク単位、エージェント単位、チーム単位、月単位で設定します。分類や抽出には小さなモデルを使い、高価なモデルは本当に推論が必要な場面に限ります。データはキャッシュし、ループの回数を制限します。
チャージバックやショーバックで、各チームが自分たちのコストを見られるようにします。成果を出していないエージェントや、ほとんど使われていないエージェントは、統合するか停止します。コストを下げるために、品質や安全性をガードレールより下げてはいけません。
7. インシデントと事業継続に備える
開発チーム向け · 技術的な詳細
プレイブックを決めておきます。手順は、検知(Detect)、封じ込め(Contain)、権限の取り消し(Revoke)、ロールバック(Rollback)、通知(Notify)、振り返り(Learn)です。エージェントやツールごとのキルスイッチと、全体を止める緊急モードを用意します。エージェントが誤ったデータを大量に送ってしまった、認証情報が漏れた、といった想定で机上演習を行います。
開発チーム向け · 技術的な詳細
重要なワークフローについては、手作業での代替手段と、最低限の処理能力を確保しておきます。設定、プロンプト、ポリシー、データリネージはバックアップします。ベンダー側で障害が起きても、仕事の進み具合がわからなくなる事態は避けなければなりません。RTO(目標復旧時間)とRPO(目標復旧時点)は、影響の大きさに応じて決めます。
8. エージェントが数百に増えたときの運営モデル
開発チーム向け · 技術的な詳細
フェデレーテッド型の体制をとります。中央のプラットフォームチームとセキュリティチームがID、ポリシー、オブザーバビリティ、カタログを担当し、各事業部門のチームがワークフロー、ナレッジ、成果に責任を持ちます。AI/エージェント委員会を設けて標準と高リスクの案件を扱い、日々のタスクを1つずつ承認することはしません。
開発チーム向け · 技術指標
四半期ごとにポートフォリオを見直し、エージェントごとにScale、Improve、Merge、Retireのいずれかを決めます。台帳のカバー率、アクセス権の見直し、インシデントを、事業上の価値と合わせて測ります。重要なエージェントは、作った人から独立したレッドチームや品質チームにテストさせます。
まとめ:100体のエージェントは、ID、スポンサー、ライフサイクル、リスク区分、コスト管理、インシデント対応を備えた労働力として管理する必要があります。管理基盤(コントロールプレーン)は数が少ないうちに作り始めましょう。乱立したあとで認証情報や責任者をさかのぼって整理するには、大きなコストがかかります。ガバナンスがしっかりしていれば、チームは監査できるレールの上で、速く作り続けられます。
エージェントの数が手に負えなくなる前に、台帳と管理の仕組みを整える
組織がどこまでのリスクを受け入れられるか、どのデータを社外に出してはいけないかを知っているのは、社内のITチームとセキュリティチームです。どの仕事でミスが起きると損害が大きいかを知っているのは、各部門の責任者です。DNA Makerはこの2つの視点をまとめ、方針を文書に書いて終わりにせず、システムが実際に守らせるルールに落とし込みます。エージェントの台帳づくりもお手伝いします。誰が責任者か、どのデータを使うか、どんな権限があるか、いくらかかるか、どのリスク区分に入るかを記録し、承認の申請から廃止までのライフサイクルも定めます。
次のエージェントを追加する前に必要なもの
その先に作るのがコントロールプレーンです。台帳、権限、エージェントごとの予算設定、ログの収集をまとめ、いま何が動いていて、誰が責任者で、いくら使ったかに答えられる画面を用意します。コストやエラー率が基準を超えたときのアラートと、キルスイッチ、止められない業務のための代替手段も整えます。うまくいく始め方は、今日すでにあるものの台帳から作ることです。最初は不完全でも構いません。会社にいまエージェントや自動化の仕組みがいくつあり、誰が管理しているのかを答えられないなら、それが始めるべきサインです。
SOFTWARE ENGINEERING GLOSSARY
ソフトウェア開発用語集
ここに挙げる用語は、数多くの自動化の仕組みを安全に保ちながら管理するときに使います。
| 用語 | 意味 | わかりやすい例 | 開発チームへの質問 |
|---|---|---|---|
| Service Account | システムやエージェントが仕事をするためのアカウント。社員のアカウントとは分けて使う | エージェントは社員のアカウントを借りず、自分専用のアカウントでシステムにアクセスする | それぞれのシステムは誰のアカウントを使っていますか?その権限はすぐに取り消せますか? |
| Observability | システムがいま何をしていて、なぜその結果になったのかを把握できる能力 | このエージェントが誤った回答をする前に、どのデータを参照したかをさかのぼって確認できる | 問題が起きたとき、原因がわかるまでにどれくらいかかりますか? |
| FinOps | システムのコストを、部門単位や仕事単位で見えるようにし、管理できる状態にする取り組み | エージェントごとに月の予算を決め、上限に近づいたら通知する | 1回の処理あたりのコストはいくらですか?その責任は誰が負っていますか? |
| Risk Tier | 仕事のリスクの高さを段階に分け、どこまで管理を厳しくするかを決める仕組み | 顧客に届く仕事は、社内向けの要約より高い区分に分類する | どんな基準で区分を決めていますか?最も高い区分は誰が承認しますか? |
| Decommission | 使わなくなったシステムを、データの保管と権限の取り消しを含めて、手順どおりに廃止すること | 誰も使っていないエージェントを停止し、ログは方針に沿って保管する | 停止は誰が決めますか?残ったデータはどう扱いますか? |